

Pernah mendapat pertanyaan dari calon klien tentang keamanan informasi perusahaan? Bagi startup dan perusahaan IT yang ingin bekerja sama dengan klien enterprise, pertanyaan seperti ini makin sering muncul. Investor juga bisa meminta bukti pengelolaan keamanan informasi saat melakukan due diligence. Hal serupa berlaku ketika perusahaan mengikuti tender atau proses pengadaan.
Di sinilah ISO 27001 perusahaan IT bisa menjadi pertimbangan. Standar ini membantu perusahaan membangun sistem pengelolaan keamanan informasi yang terarah. Bukan cuma soal kebijakan tertulis, tetapi juga bagaimana risiko dikenali, kontrol diterapkan, dan hasilnya dievaluasi. Pelajari juga cara meningkatkan keamanan informasi dengan ISO 27001 untuk memahami penerapannya dalam operasional bisnis.
Artikel ini membahas manfaat ISO 27001, tahapan sertifikasi, perkiraan faktor biaya, serta kesalahan yang sering terjadi selama implementasi. Tujuannya sederhana, membantu perusahaan memahami apa yang perlu disiapkan sebelum memulai. Sebab, sistem yang baik harus sesuai dengan kebutuhan bisnis, bukan sekadar memenuhi persyaratan di atas kertas.
Apa Itu ISO 27001 dan Mengapa Relevan untuk Perusahaan IT?
Mengenal ISO/IEC 27001
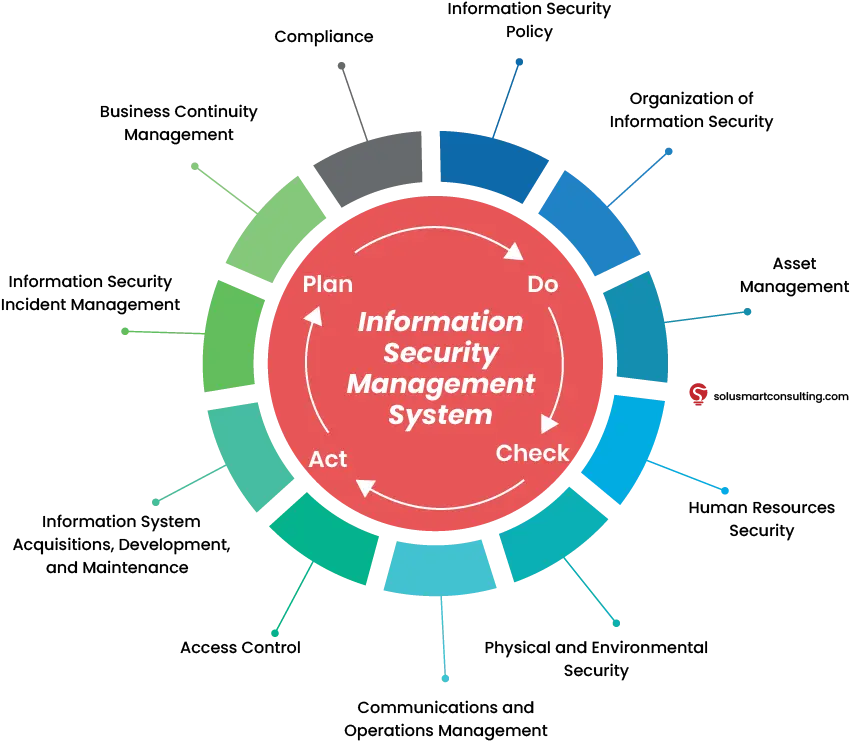
ISO/IEC 27001 adalah standar internasional untuk Information Security Management System (ISMS), atau Sistem Manajemen Keamanan Informasi. Standar ini menetapkan persyaratan bagi organisasi untuk membangun, menerapkan, memelihara, dan meningkatkan sistem pengelolaan keamanan informasi.
Ada satu hal yang perlu dipahami. ISO 27001 menilai sistem manajemen organisasi, bukan keamanan suatu produk atau aplikasi secara terpisah. Perusahaan perlu menunjukkan bagaimana informasi dilindungi melalui kebijakan dan proses kerja yang diterapkan secara nyata.
Mengapa perusahaan IT membutuhkannya?
Perusahaan IT berurusan dengan banyak jenis informasi. Mulai dari data pelanggan, kode sumber, hingga akses ke infrastruktur cloud. Kredensial pengguna dan informasi internal juga perlu dilindungi.
Satu celah keamanan saja bisa mengganggu layanan, menimbulkan kerugian, atau mengurangi kepercayaan pelanggan. Karena itu, pengelolaan keamanan informasi perlu menjadi bagian dari operasional perusahaan.
ISO/IEC 27001:2022 merupakan edisi standar yang menjadi acuan dalam panduan ini. Standar tersebut menetapkan persyaratan sistem manajemen keamanan informasi yang dapat diterapkan sesuai kebutuhan organisasi. Informasi lebih lanjut mengenai standar ini tersedia di situs resmi ISO.
5 Manfaat ISO 27001 bagi Startup dan Perusahaan IT
Sertifikasi ISO 27001 bukan hanya tentang memenuhi permintaan klien. Jika diterapkan dengan baik, sistem ini juga bisa mendukung pertumbuhan bisnis dan membantu perusahaan mengelola risiko dengan lebih teratur.
1. Membuka peluang kerja sama dengan klien enterprise
Klien enterprise sering memiliki persyaratan keamanan tersendiri ketika memilih vendor. Dalam proses tender atau Request for Proposal (RFP), misalnya, perusahaan bisa diminta menunjukkan bukti bahwa keamanan informasi telah dikelola secara sistematis.
Sertifikasi ISO 27001 dapat membantu memenuhi kebutuhan tersebut. Klien memiliki dasar untuk menilai sistem manajemen keamanan informasi perusahaan.
Namun, sertifikat bukan jaminan bahwa setiap penawaran akan diterima. Ruang lingkup sertifikasi dan persyaratan pengadaan tetap perlu diperiksa sebelum perusahaan mengajukan penawaran.
2. Meningkatkan kepercayaan klien dan investor
Klien ingin tahu bagaimana informasi mereka akan dilindungi. Investor pun perlu memahami apakah perusahaan memiliki tata kelola yang memadai.
ISO 27001 membantu perusahaan menjelaskan hal tersebut melalui sistem yang terdokumentasi. Penilaian risiko, penerapan kontrol, dan bukti evaluasi dapat menjadi bagian dari informasi yang disampaikan saat due diligence.
Bagi startup yang sedang membangun reputasi, hal ini bisa menjadi nilai tambah. Perusahaan tidak hanya menyampaikan komitmen terhadap keamanan, tetapi juga menunjukkan bagaimana komitmen itu dijalankan.
3. Membantu mengendalikan risiko keamanan
Menunggu insiden terjadi sebelum memperbaiki keamanan bisa menimbulkan biaya yang tidak sedikit. ISO 27001 mendorong perusahaan mengenali risiko lebih awal dan menentukan tindakan yang sesuai.
Contohnya, perusahaan dapat meninjau hak akses karyawan, menguji pemulihan cadangan data, dan memantau aktivitas sistem secara berkala. Pengelolaan risiko juga perlu mencakup pihak ketiga, seperti vendor yang memiliki akses ke sistem atau data perusahaan. Penerapan kontrol tersebut sejalan dengan prinsip pengendalian keamanan teknis sesuai ISO 27001 untuk membantu menjaga kerahasiaan, integritas, dan ketersediaan informasi
Dengan cara ini, keputusan keamanan didasarkan pada penilaian yang lebih terstruktur, bukan hanya respons ketika masalah muncul. Risiko tetap ada, tetapi perusahaan memiliki proses yang lebih jelas untuk mengelolanya. Pendekatan tersebut sejalan dengan upaya meningkatkan keamanan informasi dengan ISO 27001.
4. Mendukung pemenuhan kewajiban regulasi
Perusahaan yang mengelola data pribadi perlu memperhatikan ketentuan hukum yang berlaku. Di Indonesia, salah satu rujukan utamanya adalah Undang-Undang Nomor 27 Tahun 2022 tentang Perlindungan Data Pribadi (UU PDP).
ISO 27001 dapat membantu perusahaan membangun proses untuk melindungi informasi dan mengelola risiko yang berkaitan dengan data. Penerapannya juga bisa mendukung kebutuhan kepatuhan terhadap ketentuan kontrak atau regulasi sektoral.
Tetapi, sertifikasi ISO 27001 tidak otomatis membuktikan bahwa perusahaan sudah mematuhi seluruh ketentuan UU PDP. Kewajiban hukum tetap harus diidentifikasi dan dipenuhi secara terpisah.
5. Membentuk kebiasaan kerja yang lebih tertib
Keamanan informasi bukan urusan tim IT saja. Karyawan yang mengakses data pelanggan, staf layanan, dan manajemen juga memiliki tanggung jawab masing-masing.
Melalui ISO 27001, perusahaan dapat memperjelas siapa yang berwenang mengakses informasi dan bagaimana informasi tersebut harus dikelola. Prosedur kerja menjadi lebih terarah.
Hasilnya bukan sekadar dokumentasi. Jika diterapkan secara konsisten, kebiasaan ini membantu seluruh tim memahami perannya dalam menjaga keamanan informasi.
Apakah Perusahaan Anda Perlu Sertifikasi ISO 27001?
Tidak semua perusahaan harus langsung mengejar sertifikasi. Keputusan tersebut sebaiknya mempertimbangkan risiko, kebutuhan klien, dan arah pertumbuhan bisnis.
Coba periksa enam kondisi berikut.
- Klien atau tender meminta bukti keamanan informasi. Perusahaan perlu menunjukkan bahwa pengelolaan risiko dilakukan secara terstruktur.
- Data pelanggan yang dikelola semakin banyak. Semakin besar jumlah data, semakin penting pengaturan akses dan perlindungannya.
- Perusahaan menargetkan pasar enterprise atau internasional. Sertifikasi dapat membantu menjawab ekspektasi keamanan dari calon mitra.
- Tim dan sistem terus bertambah. Karyawan baru, aplikasi tambahan, dan akses pihak ketiga membuat pengelolaan keamanan semakin kompleks.
- Perusahaan pernah mengalami insiden keamanan. Kondisi ini bisa menjadi alasan untuk meninjau kembali kontrol dan proses penanganan insiden.
- Investor meminta bukti tata kelola. Sistem yang terdokumentasi membantu menjelaskan bagaimana perusahaan mengelola risiko.
Mulai dengan quick self-assessment
Sebelum mengeluarkan anggaran untuk sertifikasi, periksa kondisi keamanan informasi yang sudah berjalan. Identifikasi aset penting, risiko utama, kontrol yang tersedia, dan persyaratan dari klien.
Gunakan checklist implementasi ISO 27001 untuk persiapan audit SMKI sebagai referensi awal untuk memeriksa ruang lingkup, penilaian risiko, dokumentasi, penerapan kontrol, dan evaluasi sistem.
Hasil pemeriksaan ini bisa membantu perusahaan menentukan prioritas. Tidak semua perbaikan harus dilakukan sekaligus. Yang penting, langkah awalnya jelas dan sesuai dengan kebutuhan bisnis.
Langkah-Langkah Sertifikasi ISO 27001
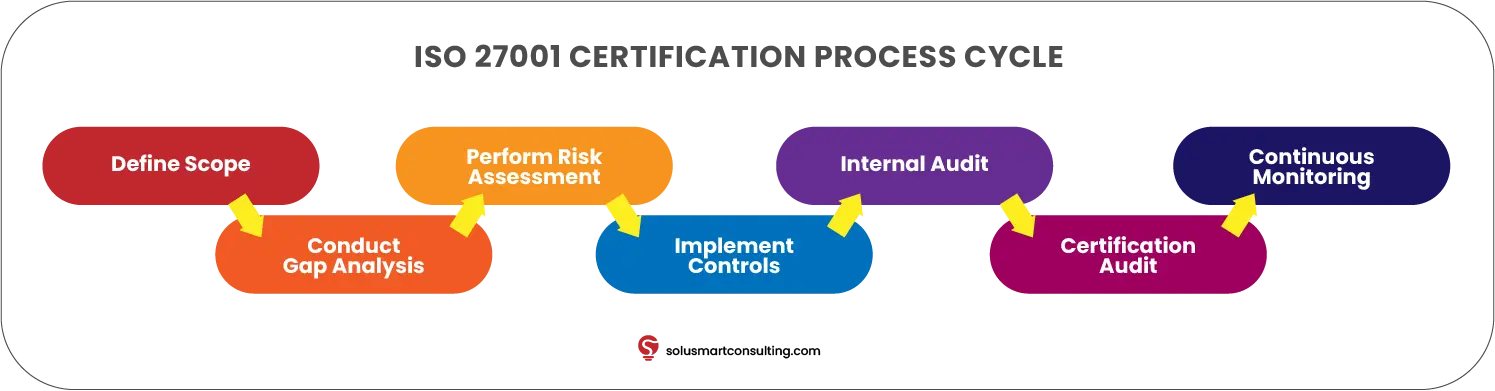
Proses sertifikasi ISO 27001 membutuhkan persiapan yang matang. Ada beberapa tahapan yang perlu dilalui, mulai dari menentukan ruang lingkup sampai menjalani audit eksternal.
Langkah 1: Tentukan ruang lingkup ISMS
Pertama, tentukan bagian bisnis yang akan masuk dalam Information Security Management System (ISMS). Ruang lingkup ini dapat mencakup layanan tertentu, proses kerja, lokasi, sistem, dan informasi yang dikelola.
Startup bisa mempertimbangkan layanan inti sebagai titik awal. Namun, batas ruang lingkup harus tetap memenuhi persyaratan standar dan dapat dipertanggungjawabkan.
Mengapa tahap ini penting? Karena ruang lingkup akan memengaruhi kebutuhan sumber daya, penerapan kontrol, serta proses audit. Jika sejak awal tidak jelas, implementasi bisa menjadi lebih rumit dari yang diperlukan.
Langkah 2: Lakukan gap analysis
Setelah ruang lingkup ditetapkan, perusahaan perlu mengetahui bagian mana yang sudah sesuai dan mana yang masih membutuhkan perbaikan.
Proses ini disebut gap analysis. Pemeriksaannya bisa mencakup kebijakan keamanan, pengelolaan akses, perlindungan aset, penanganan insiden, dan keamanan vendor.
Hasil akhirnya berupa daftar kesenjangan beserta prioritas perbaikan. Dari sini, perusahaan dapat menyusun rencana kerja dan memperkirakan sumber daya yang dibutuhkan. Tim juga memiliki gambaran yang lebih jelas tentang apa yang harus dikerjakan terlebih dahulu..
Langkah 3: Susun penilaian risiko dan Statement of Applicability
Perusahaan perlu mengidentifikasi risiko terhadap kerahasiaan, integritas, dan ketersediaan informasi. Setelah itu, tentukan cara menangani risiko berdasarkan kriteria yang telah ditetapkan.
Dokumen Statement of Applicability (SoA) mencatat kontrol yang diperlukan, status penerapannya, serta alasan penyertaan atau pengecualian kontrol sesuai ketentuan standar.
Jangan sekadar menyalin dokumen dari perusahaan lain. Risiko perusahaan pengembang aplikasi bisa berbeda dari risiko penyedia layanan cloud. Pemilihan kontrol harus mempertimbangkan hasil penilaian risiko dan kebutuhan organisasi.
Langkah 4: Terapkan kebijakan, prosedur, dan kontrol teknis
Tahap berikutnya adalah menjalankan rencana yang sudah disusun. Perusahaan dapat menerapkan pengaturan akses berdasarkan peran, pengamanan kredensial, pencadangan data, pencatatan log, dan pengelolaan perubahan sistem. Untuk memahami penerapan pengendalian keamanan teknis sesuai ISO 27001, perusahaan perlu memastikan bahwa setiap kontrol sesuai dengan risiko dan kebutuhan operasionalnya.
Keamanan vendor juga perlu mendapat perhatian, terutama jika layanan bisnis bergantung pada penyedia pihak ketiga.
Dokumen harus sesuai dengan praktik kerja sehari-hari. Jangan sampai prosedur sudah tertulis, tetapi tidak pernah dijalankan. Libatkan tim yang bertanggung jawab atas setiap proses agar kontrol bisa diterapkan secara konsisten tanpa mengganggu kegiatan bisnis secara tidak perlu.
Langkah 5: Jalankan audit internal dan tinjauan manajemen
Sebelum audit sertifikasi eksternal, perusahaan perlu mengevaluasi penerapan ISMS melalui audit internal. Tujuannya untuk mengetahui apakah sistem sudah memenuhi persyaratan dan berjalan sebagaimana mestinya.
Jika ditemukan masalah, catat temuan tersebut dan lakukan tindakan korektif. Jangan berhenti pada pencatatan saja.
Tinjauan manajemen juga diperlukan. Pada tahap ini, pimpinan mengevaluasi kinerja ISMS, perubahan risiko, hasil audit, dan kebutuhan perbaikan. Simpan bukti pelaksanaan setiap kegiatan. Bukti tersebut akan membantu perusahaan menunjukkan bagaimana sistem dijalankan.
Langkah 6: Jalani audit eksternal
Audit sertifikasi umumnya terdiri dari dua tahap.
Tahap 1 berfokus pada kesiapan sistem manajemen, dokumentasi, ruang lingkup, serta aspek lain yang berkaitan dengan persiapan audit. Tahap 2 menilai penerapan dan efektivitas ISMS berdasarkan bukti yang diperiksa auditor.
Pilih badan sertifikasi yang kompeten dan memiliki akreditasi yang relevan dengan ruang lingkup sertifikasi. Untuk memahami informasi terkait akreditasi di Indonesia, perusahaan dapat merujuk pada Komite Akreditasi Nasional (KAN). Setelah sertifikat diterbitkan, pekerjaan belum selesai.
Siklus sertifikasi umumnya berlangsung sekitar tiga tahun. Audit pengawasan dilakukan secara berkala sesuai program sertifikasi, kemudian audit sertifikasi ulang dilakukan menjelang berakhirnya siklus. Jadwal dan ketentuan aktual perlu dikonfirmasi kepada badan sertifikasi yang dipilih.
Berapa Lama dan Berapa Biaya Sertifikasi ISO 27001?
Tidak ada satu angka yang bisa digunakan untuk semua perusahaan. Durasi dan biaya sertifikasi ISO 27001 bergantung pada ukuran organisasi, kompleksitas layanan, jumlah lokasi, cakupan sistem, serta kesiapan kontrol yang sudah ada.
Perusahaan yang telah memiliki prosedur keamanan dan bukti penerapan mungkin membutuhkan waktu persiapan yang berbeda dari perusahaan yang baru mulai membangun ISMS. Kondisi awal ini juga mempengaruhi anggaran, sehingga memahami faktor-faktor yang menentukan biaya implementasi ISO 27001:2022 dapat membantu perusahaan menyusun perkiraan biaya secara lebih realistis.
Apa saja komponen biayanya?
Ada beberapa pengeluaran yang perlu diperhitungkan sejak awal.
- Persiapan dan pendampingan. Mencakup gap analysis, perencanaan, serta dukungan implementasi.
- Penerapan kontrol. Dapat meliputi kebutuhan teknologi, perbaikan sistem, dan pelatihan karyawan.
- Audit sertifikasi. Biaya yang dibayarkan kepada badan sertifikasi untuk proses audit.
- Pemeliharaan tahunan. Termasuk audit pengawasan, evaluasi risiko, dan peningkatan sistem.
Saat meminta penawaran, pastikan ruang lingkup pekerjaan dan hasil yang akan diterima dijelaskan dengan baik. Perhatikan juga jadwal dan biaya tambahan jika ada.
Jangan hanya membandingkan harga akhir. Dua proposal bisa terlihat serupa, padahal cakupan pendampingannya berbeda. Konsultasi awal atau gap analysis dapat membantu perusahaan mendapatkan estimasi yang lebih sesuai dengan kondisi aktual.
5 Kesalahan Umum dalam Penerapan ISO 27001
Beberapa masalah yang muncul selama implementasi sebenarnya bisa diantisipasi sejak awal.
1. Ruang lingkup terlalu luas
Mencakup terlalu banyak layanan dan sistem sekaligus bisa membuat pekerjaan semakin berat. Tentukan ruang lingkup berdasarkan kebutuhan bisnis dan risiko, dengan tetap memenuhi persyaratan standar.
2. Dokumen dibuat, tetapi tidak dijalankan
Kebijakan yang hanya tersimpan sebagai file belum membuktikan bahwa kontrol sudah diterapkan. Pastikan prosedur digunakan dalam pekerjaan sehari-hari dan dievaluasi secara berkala.
3. Manajemen puncak kurang terlibat
Implementasi membutuhkan keputusan, waktu, dan sumber daya. Jika pimpinan tidak terlibat, penyelesaian masalah bisa terhambat. Tetapkan tanggung jawab dan jadwal tinjauan manajemen sejak awal.
4. Penilaian risiko hanya menyalin template
Setiap perusahaan memiliki aset dan ancaman yang berbeda. Gunakan kondisi operasional yang sebenarnya untuk menentukan risiko serta prioritas penanganannya.
5. Bukti implementasi tidak tersimpan dengan baik
Kontrol yang sudah dijalankan bisa sulit dievaluasi jika tidak ada bukti yang memadai. Biasakan mencatat aktivitas, menyimpan hasil pemeriksaan, dan mendokumentasikan tindakan korektif sejak awal implementasi.
Tips Praktis agar Implementasi Lebih Ringan dan Efektif
Untuk startup: mulai dari risiko yang paling penting
Startup tidak perlu mengubah semua proses dalam satu waktu. Mulailah dengan mengenali aset informasi yang paling penting dan risiko yang dapat mengganggu layanan.
Perhatikan pengaturan akses, pencadangan data, pengelolaan kredensial, serta kebijakan keamanan dasar. Setelah itu, kembangkan sistem berdasarkan hasil penilaian risiko dan kemampuan perusahaan.
Untuk perusahaan IT yang lebih mapan: manfaatkan proses yang sudah berjalan
Perusahaan yang telah memiliki proses DevOps atau manajemen perubahan dapat menghubungkan proses tersebut dengan ISMS. Dengan begitu, keamanan informasi menjadi bagian dari pekerjaan rutin, bukan aktivitas tambahan yang terpisah.
Pengelolaan vendor dan penanganan insiden juga perlu diselaraskan dengan sistem yang sudah digunakan. Hasilnya, perusahaan bisa mengurangi pekerjaan berulang dan menjaga konsistensi proses.
Bangun kebiasaan, bukan proyek sekali jalan
Sertifikasi bukan akhir dari pengelolaan keamanan informasi. Risiko dapat berubah ketika perusahaan meluncurkan layanan baru, menambah karyawan, atau menggunakan teknologi berbeda.
Karena itu, jadwalkan peninjauan risiko dan evaluasi kontrol secara berkala. Pelatihan keamanan singkat juga membantu karyawan memahami tanggung jawabnya. Kebiasaan sederhana yang dilakukan secara konsisten bisa mendukung penerapan ISMS dalam jangka panjang.
Mengapa Pendampingan End-to-End Menentukan Hasil?
Menerapkan ISO 27001 bukan pekerjaan satu orang atau satu divisi. Manajemen, tim IT, dan pemilik proses perlu bekerja sama agar sistem benar-benar sesuai dengan operasional perusahaan.
Pendampingan yang terarah membantu menghubungkan persyaratan standar dengan kondisi bisnis. Fokusnya bukan sekadar melengkapi dokumen, tetapi memastikan perusahaan memahami apa yang perlu diterapkan dan bagaimana mengevaluasinya.
Sistem yang disesuaikan dengan kebutuhan bisnis
Kebutuhan setiap perusahaan berbeda. Startup pengembang aplikasi memiliki proses dan risiko yang tidak selalu sama dengan penyedia layanan cloud atau perusahaan IT yang mengelola infrastruktur pelanggan.
Karena itu, penerapan ISO 27001 perlu mempertimbangkan model bisnis, aset informasi, dan proses kerja yang sebenarnya. Kontrol dirancang sesuai hasil penilaian risiko. Pendekatan ini membantu perusahaan menggunakan sumber daya secara lebih tepat dan menghindari prosedur yang tidak memberikan manfaat sepadan.
Pendampingan dari awal hingga siap audit
Pendampingan end-to-end dapat dimulai dari gap analysis. Selanjutnya, perusahaan dibantu menyusun rencana implementasi, mengembangkan dokumentasi, dan menerapkan kontrol yang diperlukan.
Persiapan audit internal juga menjadi bagian penting dari proses tersebut. Sebelum audit eksternal, perusahaan perlu memastikan bahwa persyaratan yang relevan telah diterapkan dan bukti pelaksanaannya tersedia.
Dengan pembagian tahapan dan target yang jelas, perusahaan dapat memantau perkembangan pekerjaan serta mengetahui bagian mana yang masih perlu diperbaiki.
Persiapan audit yang matang dan terarah
Pendampingan membantu perusahaan memahami persyaratan, memperbaiki kesenjangan, dan menyiapkan bukti penerapan secara sistematis. Namun, hasil sertifikasi tetap bergantung pada evaluasi badan sertifikasi yang independen.
Tidak ada pendekatan yang dapat menggantikan penerapan nyata dan keterlibatan tim. Yang bisa dilakukan adalah mempersiapkan sistem dengan baik, memastikan tanggung jawab jelas, serta menindaklanjuti temuan sebelum dan sesudah audit.
Solusmart Consulting mengedepankan sistem yang disesuaikan dengan kebutuhan bisnis. Pendampingan diarahkan agar implementasi memberikan nilai tambah bagi operasional, sekaligus membantu perusahaan mempersiapkan audit secara terstruktur.
Ingin mengetahui kebutuhan perusahaan Anda? Mulailah dengan konsultasi awal untuk membahas ruang lingkup, kondisi sistem saat ini, dan prioritas implementasi melalui website Solusmart Consulting.
Resource Pendukung ISO 27001
Penerapan ISO 27001 dapat dipahami lebih menyeluruh melalui berbagai sumber yang membahas standar, akreditasi, dan praktik keamanan informasi. Beberapa resource berikut dapat menjadi referensi tambahan bagi perusahaan yang sedang mempersiapkan atau mengembangkan sistem manajemen keamanan informasi.
- Informasi akreditasi di Indonesia. Komite Akreditasi Nasional (KAN) menyediakan informasi terkait akreditasi yang dapat membantu perusahaan memahami aspek kompetensi dan ruang lingkup lembaga yang relevan dalam proses sertifikasi.
- Penerapan pengendalian keamanan teknis. Pembahasan mengenai pengendalian keamanan teknis sesuai ISO 27001 memberikan gambaran tentang penerapan kontrol untuk melindungi informasi dan mendukung keamanan sistem perusahaan.
- ISO 27001:2022 dan ancaman siber. Perkembangan ancaman siber membuat pengelolaan keamanan informasi semakin penting bagi perusahaan IT. Topik ini dibahas lebih lanjut dalam artikel ISO 27001:2022 dan ancaman siber, yang berkaitan dengan upaya organisasi dalam menghadapi risiko keamanan digital.
Pemilihan sumber yang sesuai dengan edisi standar dan kebutuhan organisasi menjadi bagian penting dalam persiapan ISO 27001. Template atau checklist yang tersedia juga perlu disesuaikan dengan kondisi, ruang lingkup, dan risiko perusahaan agar penerapannya lebih relevan dan efektif.
FAQ ISO 27001
Apakah ISO 27001 wajib untuk perusahaan IT?
Tidak semua perusahaan IT diwajibkan memiliki sertifikat ISO 27001. Namun, klien tertentu bisa menetapkannya sebagai persyaratan kerja sama atau pengadaan. Perusahaan tetap perlu memenuhi kewajiban hukum dan regulasi sektoral yang berlaku, baik sudah tersertifikasi maupun belum.
Berapa lama proses sertifikasi ISO 27001?
Waktunya bergantung pada ruang lingkup, ukuran perusahaan, kompleksitas sistem, dan kesiapan kontrol. Prosesnya meliputi penilaian awal, implementasi, audit internal, serta audit eksternal. Gap analysis dapat membantu perusahaan memperkirakan kebutuhan waktu berdasarkan kondisi aktual.
Apa bedanya ISO 27001 dan ISO 27002?
ISO/IEC 27001 menetapkan persyaratan sistem manajemen keamanan informasi yang dapat digunakan sebagai dasar sertifikasi organisasi. Sementara itu, ISO/IEC 27002 memberikan panduan mengenai kontrol keamanan informasi. Keduanya saling melengkapi, tetapi memiliki fungsi yang berbeda. Informasi mengenai standar ISO dapat diperiksa melalui website resmi ISO.
Kesimpulan dan Langkah Selanjutnya
ISO 27001 membantu startup dan perusahaan IT mengelola keamanan informasi dengan lebih terstruktur. Manfaatnya dapat dirasakan dalam pengelolaan risiko, kepercayaan klien, dan kesiapan memenuhi kebutuhan bisnis.
Namun, sertifikasi tidak dimulai dari dokumen semata. Perusahaan perlu menentukan ruang lingkup yang tepat, menilai risiko, menerapkan kontrol, dan mengevaluasi hasilnya secara berkala. Hindari pula kesalahan seperti menyalin penilaian risiko atau mengabaikan bukti implementasi.
Sebelum memulai sertifikasi ISO 27001, lakukan penilaian kesiapan untuk mengetahui prioritas perbaikan. Solusmart Consulting dapat membantu perusahaan membahas kebutuhan tersebut dan menyusun pendekatan yang sesuai dengan kondisi bisnis.
Ingin mempersiapkan ISO 27001 untuk perusahaan Anda? Hubungi Solusmart Consulting untuk mendiskusikan ruang lingkup, kesiapan sistem, dan langkah implementasi selanjutnya.