


ISO 27018 perlindungan data cloud membantu organisasi melindungi data pribadi yang disimpan dan diproses di lingkungan cloud, terutama dengan memastikan penyedia layanan cloud menerapkan kontrol privasi dan keamanan yang sesuai. Standar ini menjadi panduan penting bagi organisasi untuk mengurangi risiko kebocoran data, penyalahgunaan informasi pribadi, dan memastikan pengelolaan data cloud dilakukan secara lebih aman dan transparan.
Baca juga : ISO 27017 Keamanan Cloud : Panduan Standar dan Evaluasi
Apa itu ISO 27018?
ISO 27018 perlindungan data cloud adalah standar atau code of practice yang memberikan panduan untuk melindungi Personally Identifiable Information (PII) dalam lingkungan public cloud. Standar ini melengkapi kontrol keamanan informasi dalam ISO/IEC 27002 dengan fokus khusus pada perlindungan data pribadi yang diproses oleh penyedia layanan cloud.
Fokus utama: Cloud Service Provider (CSP) sebagai PII Processor
ISO 27018 terutama ditujukan kepada Cloud Service Provider (CSP) yang bertindak sebagai PII processor, yaitu pihak yang memproses data pribadi atas nama organisasi atau pelanggan. Fokusnya adalah memastikan data pribadi dikelola secara aman, transparan, dan sesuai dengan tanggung jawab perlindungan privasi selama berada di lingkungan cloud.
Dengan menerapkan prinsip ISO 27018, CSP dapat membantu pelanggan memahami bagaimana data pribadi diproses, dilindungi, disimpan, dan ditangani ketika terjadi insiden keamanan.
Mengapa ISO 27018 Penting bagi Cloud Service Provider dan Penggunanya?
Meningkatkan Transparansi & Akuntabilitas Pengelolaan Data Pelanggan
ISO 27018 perlindungan data cloud mendorong CSP untuk lebih transparan mengenai bagaimana PII dikumpulkan, diproses, disimpan, dan dilindungi. Kejelasan ini membantu pelanggan memahami tanggung jawab masing-masing pihak dalam pengelolaan data serta meningkatkan akuntabilitas ketika terjadi risiko atau insiden keamanan.
Mendukung Kepatuhan terhadap Regulasi Perlindungan Data
ISO 27018 dapat membantu organisasi membangun praktik pengelolaan data pribadi yang lebih terstruktur sehingga mendukung upaya memenuhi persyaratan regulasi perlindungan data, termasuk UU Perlindungan Data Pribadi (UU PDP) di Indonesia. Sertifikasi ISO 27018 tidak berarti organisasi otomatis memenuhi seluruh ketentuan UU PDP karena keduanya memiliki persyaratan dan ruang lingkup yang berbeda. Namun, implementasi standar ini dapat membantu pemenuhan persyaratan UU PDP.
Menjadi Nilai Tambah Kompetitif untuk Kontrak Enterprise
Bagi CSP, penerapan ISO 27018 dapat menjadi nilai tambah ketika bersaing mendapatkan kontrak enterprise. Perusahaan besar umumnya memiliki tuntutan lebih tinggi terhadap keamanan dan privasi data, sehingga bukti penerapan standar perlindungan PII dapat membantu meningkatkan kepercayaan calon pelanggan dan memperkuat posisi CSP dalam proses vendor assessment atau pengadaan.
Perbedaan ISO 27018 dengan ISO 27001
| ISO 27001 | ISO 27018 | |
| Cakupan | Keamanan informasi secara menyeluruh dalam organisasi. | Perlindungan data pribadi/PII dalam lingkungan public cloud. |
| Fokus | Menjaga kerahasiaan, integritas, dan ketersediaan informasi. | Perlindungan dan pemrosesan PII (Personally Identifiable Information) secara aman di cloud. |
| Target Utama | Organisasi yang ingin membangun dan menerapkan ISMS. | Cloud Service Provider (CSP) yang memproses PII sebagai processor. |
| Sifat | Standar manajemen yang dapat digunakan sebagai dasar sertifikasi ISMS. | Code of practice/panduan tambahan yang memperluas penerapan kontrol keamanan untuk perlindungan PII di cloud. |
| Hubungan | Menjadi kerangka utama sistem manajemen keamanan informasi. | Dibangun di atas kontrol keamanan informasi yang relevan, termasuk yang terdapat dalam ISO/IEC 27002. |
Baca juga : Kontrol Cloud Security ISO 27017 : Perbedaan ISO 27001, Daftar Lengkap dan Implementasi.
Cakupan Kontrol dalam ISO 27018
Prinsip Privasi yang Selaras dengan ISO/IEC 29100
ISO 27018 mengadopsi prinsip-prinsip privasi yang sejalan dengan ISO/IEC 29100, termasuk transparansi, pembatasan tujuan pemrosesan, minimisasi data, serta perlindungan terhadap PII. Prinsip tersebut membantu memastikan data pribadi hanya diproses untuk tujuan yang jelas dan sesuai dengan instruksi pelanggan.
Kontrol Tambahan Spesifik
Selain kontrol keamanan informasi umum, ISO 27018 memberikan perhatian pada sejumlah praktik khusus dalam pengelolaan PII oleh CSP, antara lain:
- Consent: memastikan pemrosesan PII dilakukan berdasarkan instruksi dan tujuan yang sah dari pelanggan sebagai pihak yang mengendalikan data.
- Retensi & penghapusan data: menetapkan mekanisme untuk mengelola masa penyimpanan PII serta menghapus data ketika sudah tidak diperlukan atau sesuai instruksi pelanggan.
- Notifikasi pelanggaran data: menyediakan mekanisme pemberitahuan kepada pelanggan apabila terjadi insiden atau pelanggaran yang berdampak pada PII.
- Transparansi subprocessor: memberikan informasi yang relevan mengenai penggunaan pihak ketiga atau subprocessor yang turut memproses PII pelanggan.
Dengan kontrol tersebut, ISO 27018 membantu CSP menunjukkan bahwa perlindungan data pribadi tidak hanya berfokus pada keamanan teknis, tetapi juga mencakup transparansi, akuntabilitas, dan pengelolaan privasi sepanjang siklus hidup data.
Update Edisi Terbaru ISO/IEC 27018:2025
ISO/IEC 27018:2025 merupakan edisi terbaru yang memperbarui panduan perlindungan Personally Identifiable Information (PII) di lingkungan public cloud. Edisi ini diselaraskan dengan ISO/IEC 27002:2022, termasuk struktur dan kontrol keamanan informasi yang lebih baru.
Salah satu pembaruan penting adalah penambahan Annex B yang memberikan panduan implementasi untuk membantu organisasi dan Cloud Service Provider (CSP) menerapkan kontrol perlindungan PII secara lebih praktis. Penyelarasan dan panduan tambahan ini membuat ISO/IEC 27018:2025 lebih relevan untuk mendukung pengelolaan keamanan dan privasi data dalam layanan cloud.
Siapa yang Wajib/Perlu Menerapkan ISO 27018?
ISO 27018 relevan bagi Cloud Service Provider (CSP) yang menyediakan layanan public cloud dan bertindak sebagai pemroses data pribadi (PII). Selain itu, standar ini juga penting bagi perusahaan yang menyimpan atau memproses data pelanggan melalui layanan cloud, terutama jika data tersebut bersifat sensitif dan membutuhkan perlindungan tinggi.
Sektor dengan tuntutan perlindungan data yang ketat, seperti perbankan, jasa keuangan, kesehatan, dan layanan digital, juga dapat memperoleh manfaat dari penerapan ISO 27018. Penerapannya membantu organisasi memastikan pengelolaan data pribadi di lingkungan cloud dilakukan secara lebih aman, transparan, dan terstruktur.
Langkah Awal Menuju Sertifikasi ISO 27018
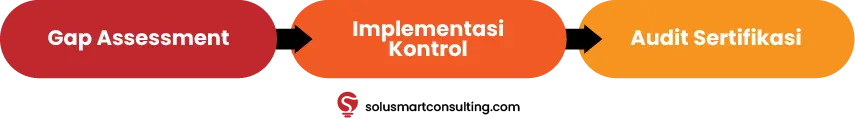
- Gap Assessment
Mengidentifikasi kesenjangan antara praktik keamanan dan perlindungan PII yang saat ini diterapkan dengan persyaratan ISO 27018. - Implementasi Kontrol
Menindaklanjuti hasil assessment dengan menerapkan atau memperbaiki kontrol yang diperlukan, termasuk kebijakan, prosedur, pengelolaan PII, dan kontrol keamanan cloud. - Audit Sertifikasi
Organisasi menjalani audit oleh lembaga sertifikasi untuk menilai apakah sistem dan kontrol yang diterapkan telah memenuhi persyaratan ISO 27018.
Solusmart Consulting merupakan konsultan yang membantu perusahaan meningkatkan keamanan informasi, perlindungan data, dan kepatuhan melalui penerapan berbagai standar manajemen, termasuk ISO 27001 dan standar terkait keamanan serta privasi data.
Melalui layanan end to end, mulai dari identifikasi kebutuhan kontrol, implementasi, hingga pendampingan sertifikasi ISO 27018, Solusmart Consulting siap membantu membangun sistem keamanan cloud perusahaan Anda.
Butuh bantuan mempersiapkan ISO 27018? Konsultasikan kebutuhan perusahaan Anda bersama kami.